Reglementare · 15 septembrie 2026 · 26 min de citit
NIS2 în România, pas cu pas: înregistrarea la DNSC, termenele și documentele
Ce ai de făcut, în ce ordine și până când, tradus din lege pe înțelesul oricui: încadrare, anunțul la DNSC, nivelul de risc, autoevaluare, plan de măsuri, audit.
ClearSecurity Vision
Cine se apucă serios de NIS2 se lovește repede de o problemă care nu e tehnică: nu e clar care e ordinea pașilor, ce termene curg și ce hârtii trebuie să existe la final. Legea românească (OUG 155/2024, aprobată prin Legea 124/2025) răspunde la toate, dar răspunsurile sunt împrăștiate prin vreo zece articole și trei ordine ale DNSC, scrise în limba în care se scriu legile.
Articolul de mai jos le pune în ordine și le traduce. Textul e pe românește; la finalul fiecărui pas ai un rând „Unde scrie în lege”, ca să poți verifica singur sau să i-l arăți avocatului. Pe alocuri, decizia e a ta.
Drumul, într-o frază: afli dacă intri sub lege → anunți DNSC → primești confirmarea → îți calculezi nivelul de risc → îți dai singur notele → faci planul pentru ce lipsește → repari, te auditezi și reiei anual. Iar raportarea incidentelor trebuie să meargă din prima zi.
Mic dicționar, ca să nu ne împiedicăm
- Entitate = așa îți spune legea ție, firmei. Mai jos zic „firmă”.
- Entitate esențială / importantă = cele două categorii în care te poate pune legea. „Esențială” înseamnă mai multe obligații și amenzi mai mari.
- DNSC = Directoratul Național de Securitate Cibernetică, autoritatea care ține registrul și dă amenzile.
- Notificare = anunțul oficial prin care îi spui DNSC „existăm și intrăm sub lege”. Nu e o cerere, e o obligație.
- Organele de conducere = șefii firmei: administratorii și directorii executivi. Legea spune expres că adunarea acționarilor și consiliul de administrație nu intră aici.
- Contravenție = fapta pentru care primești amendă administrativă, nu penală.
- PNRISC = platforma națională pe care se raportează incidentele.
Pasul 0. Intri sau nu sub lege
Două condiții, amândouă: domeniul și mărimea.
Domeniul. Legea are două liste de sectoare. Lista 1 (anexa 1): energie, transport, bănci, sănătate, apă, infrastructură digitală, administrarea IT-ului pentru alte firme, administrație publică, spațiu. Lista 2 (anexa 2): poștă și curierat, deșeuri, chimie, alimente, producție, furnizori digitali, cercetare. Regula de bază: legea se aplică firmelor înființate în România. Pentru firmele de servicii digitale (cloud, centre de date, administrare IT, DNS, piețe online și altele) contează unde e sediul principal din Uniune, adică unde se iau de fapt deciziile despre securitate.
Mărimea. Se calculează după regulile pentru IMM-uri (Legea 346/2004): angajați și cifră de afaceri, inclusiv firmele legate din grup. Deci o firmă cu 40 de oameni, dar deținută de un grup mare, poate fi „mare” în ochii legii. Apoi:
- firmă mare dintr-un sector de pe lista 1 → entitate esențială;
- firmă mijlocie sau mare de pe lista 1 sau 2, care nu e esențială → entitate importantă;
- câteva categorii intră indiferent de mărime: furnizorii de DNS, registrele de domenii, prestatorii de servicii de încredere calificați, entitățile critice și firmele pe care DNSC le identifică drept singurul furnizor al unui serviciu de care depinde lumea;
- caz aparte: firmele mijlocii care oferă servicii de securitate administrate sunt esențiale, nu importante.
Testul oficial se face cu Instrumentul NIS2@RO, un fișier Excel de pe dnsc.ro, care are o secțiune de „evaluare preliminară”. Dacă vrei o primă părere în zece minute, ai și ghidul nostru despre cine intră sub OUG 155.
Unde scrie în lege: OUG 155/2024, art. 5 alin. (1), (2) și (4), art. 6 alin. (1), art. 7 alin. (1), (3) și (5), art. 8, art. 9; anexele 1 și 2.
Calea prin contract: cum intri sub NIS2 fără să fii într-un sector „clasic”
Aici cad cele mai multe firme de IT. Nu ești din energie, nu ești bancă, nu ești spital. Dar ai contracte de mentenanță: administrezi serverele unui client, îi ții rețeaua în funcțiune, îi faci actualizările, ai acces de administrator la sistemele lui. Pentru lege, asta te face furnizor de servicii gestionate, iar „gestionarea serviciilor TIC pentru alte firme” e un sector de pe lista 1.
Definiția, tradusă: furnizor de servicii gestionate e firma care instalează, administrează, operează sau întreține produse, rețele, infrastructură, aplicații sau orice alte sisteme informatice ale altcuiva, prin asistență sau prin administrare activă, fie la sediul clientului, fie de la distanță. Dacă pe lângă asta faci și monitorizare de securitate, răspuns la incidente sau alte activități legate de gestionarea riscurilor cibernetice, ești furnizor de servicii de securitate gestionate, categorie tratată încă mai strict.
Ce înseamnă concret, în interpretarea noastră:
- Un proiect de dezvoltare software livrat „la cheie”, fără să operezi tu sistemul după, nu e serviciu gestionat.
- Un contract de mentenanță sau suport prin care ai acces permanent de administrare și ții sistemul clientului în funcțiune este serviciu gestionat, indiferent de sectorul clientului.
- Sectorul clientului nu contează pentru încadrarea ta. Contează ce faci tu, pe contract.
Odată în sector, se aplică regula mărimii: firmă mare → esențială; mijlocie → importantă; iar dacă oferi servicii de securitate administrate și ești mijlocie → esențială. Mărimea, din nou, pe grup.
Și mai e un lucru pe care firmele din această categorie îl află târziu: pe lângă legea românească, li se aplică direct un regulament european, Regulamentul (UE) 2024/2690, care spune concret ce înseamnă „incident semnificativ” pentru ele. Detalii mai jos, la raportarea incidentelor.
Firmă de IT cu 80 de angajați. Ai 12 contracte de mentenanță pe serverele și rețelele clienților, cu acces de administrator. Un client din energie îți cere să semnezi „clauze NIS2”. Ce faci?
A. Îi explic că noi suntem firmă de software, nu de energie, deci NIS2 nu ne privește.
Încadrarea ta nu depinde de sectorul clientului, ci de ce faci tu. Administrarea activă a sistemelor altora e, pentru lege, „gestionarea serviciilor TIC”, sector de pe lista 1. Cu 80 de angajați ești cel puțin firmă mijlocie, deci cel puțin entitate importantă. Iar termenul de înregistrare a trecut.
B. Trec prin contracte și verific unde avem administrare activă. Dacă avem, ne încadrăm singuri, pregătim notificarea și abia apoi semnăm clauzele clientului, știind ce ne asumăm.
Asta e ordinea corectă. Contractele îți spun dacă ești în sector, mărimea îți spune în ce categorie, iar clauzele clientului le semnezi ca firmă care știe ce nivel are de îndeplinit. Bonus: multe din cerințele clientului le vei avea oricum de făcut pentru propria conformitate.
C. Semnez clauzele clientului și gata, cu asta am rezolvat NIS2.
Clauzele îi rezolvă clientului obligația lui de a-și verifica furnizorii. Obligația ta de a te înregistra, de a-ți calcula nivelul și de a te autoevalua rămâne separată și neatinsă. Ai semnat promisiuni fără să știi dacă le poți ține.
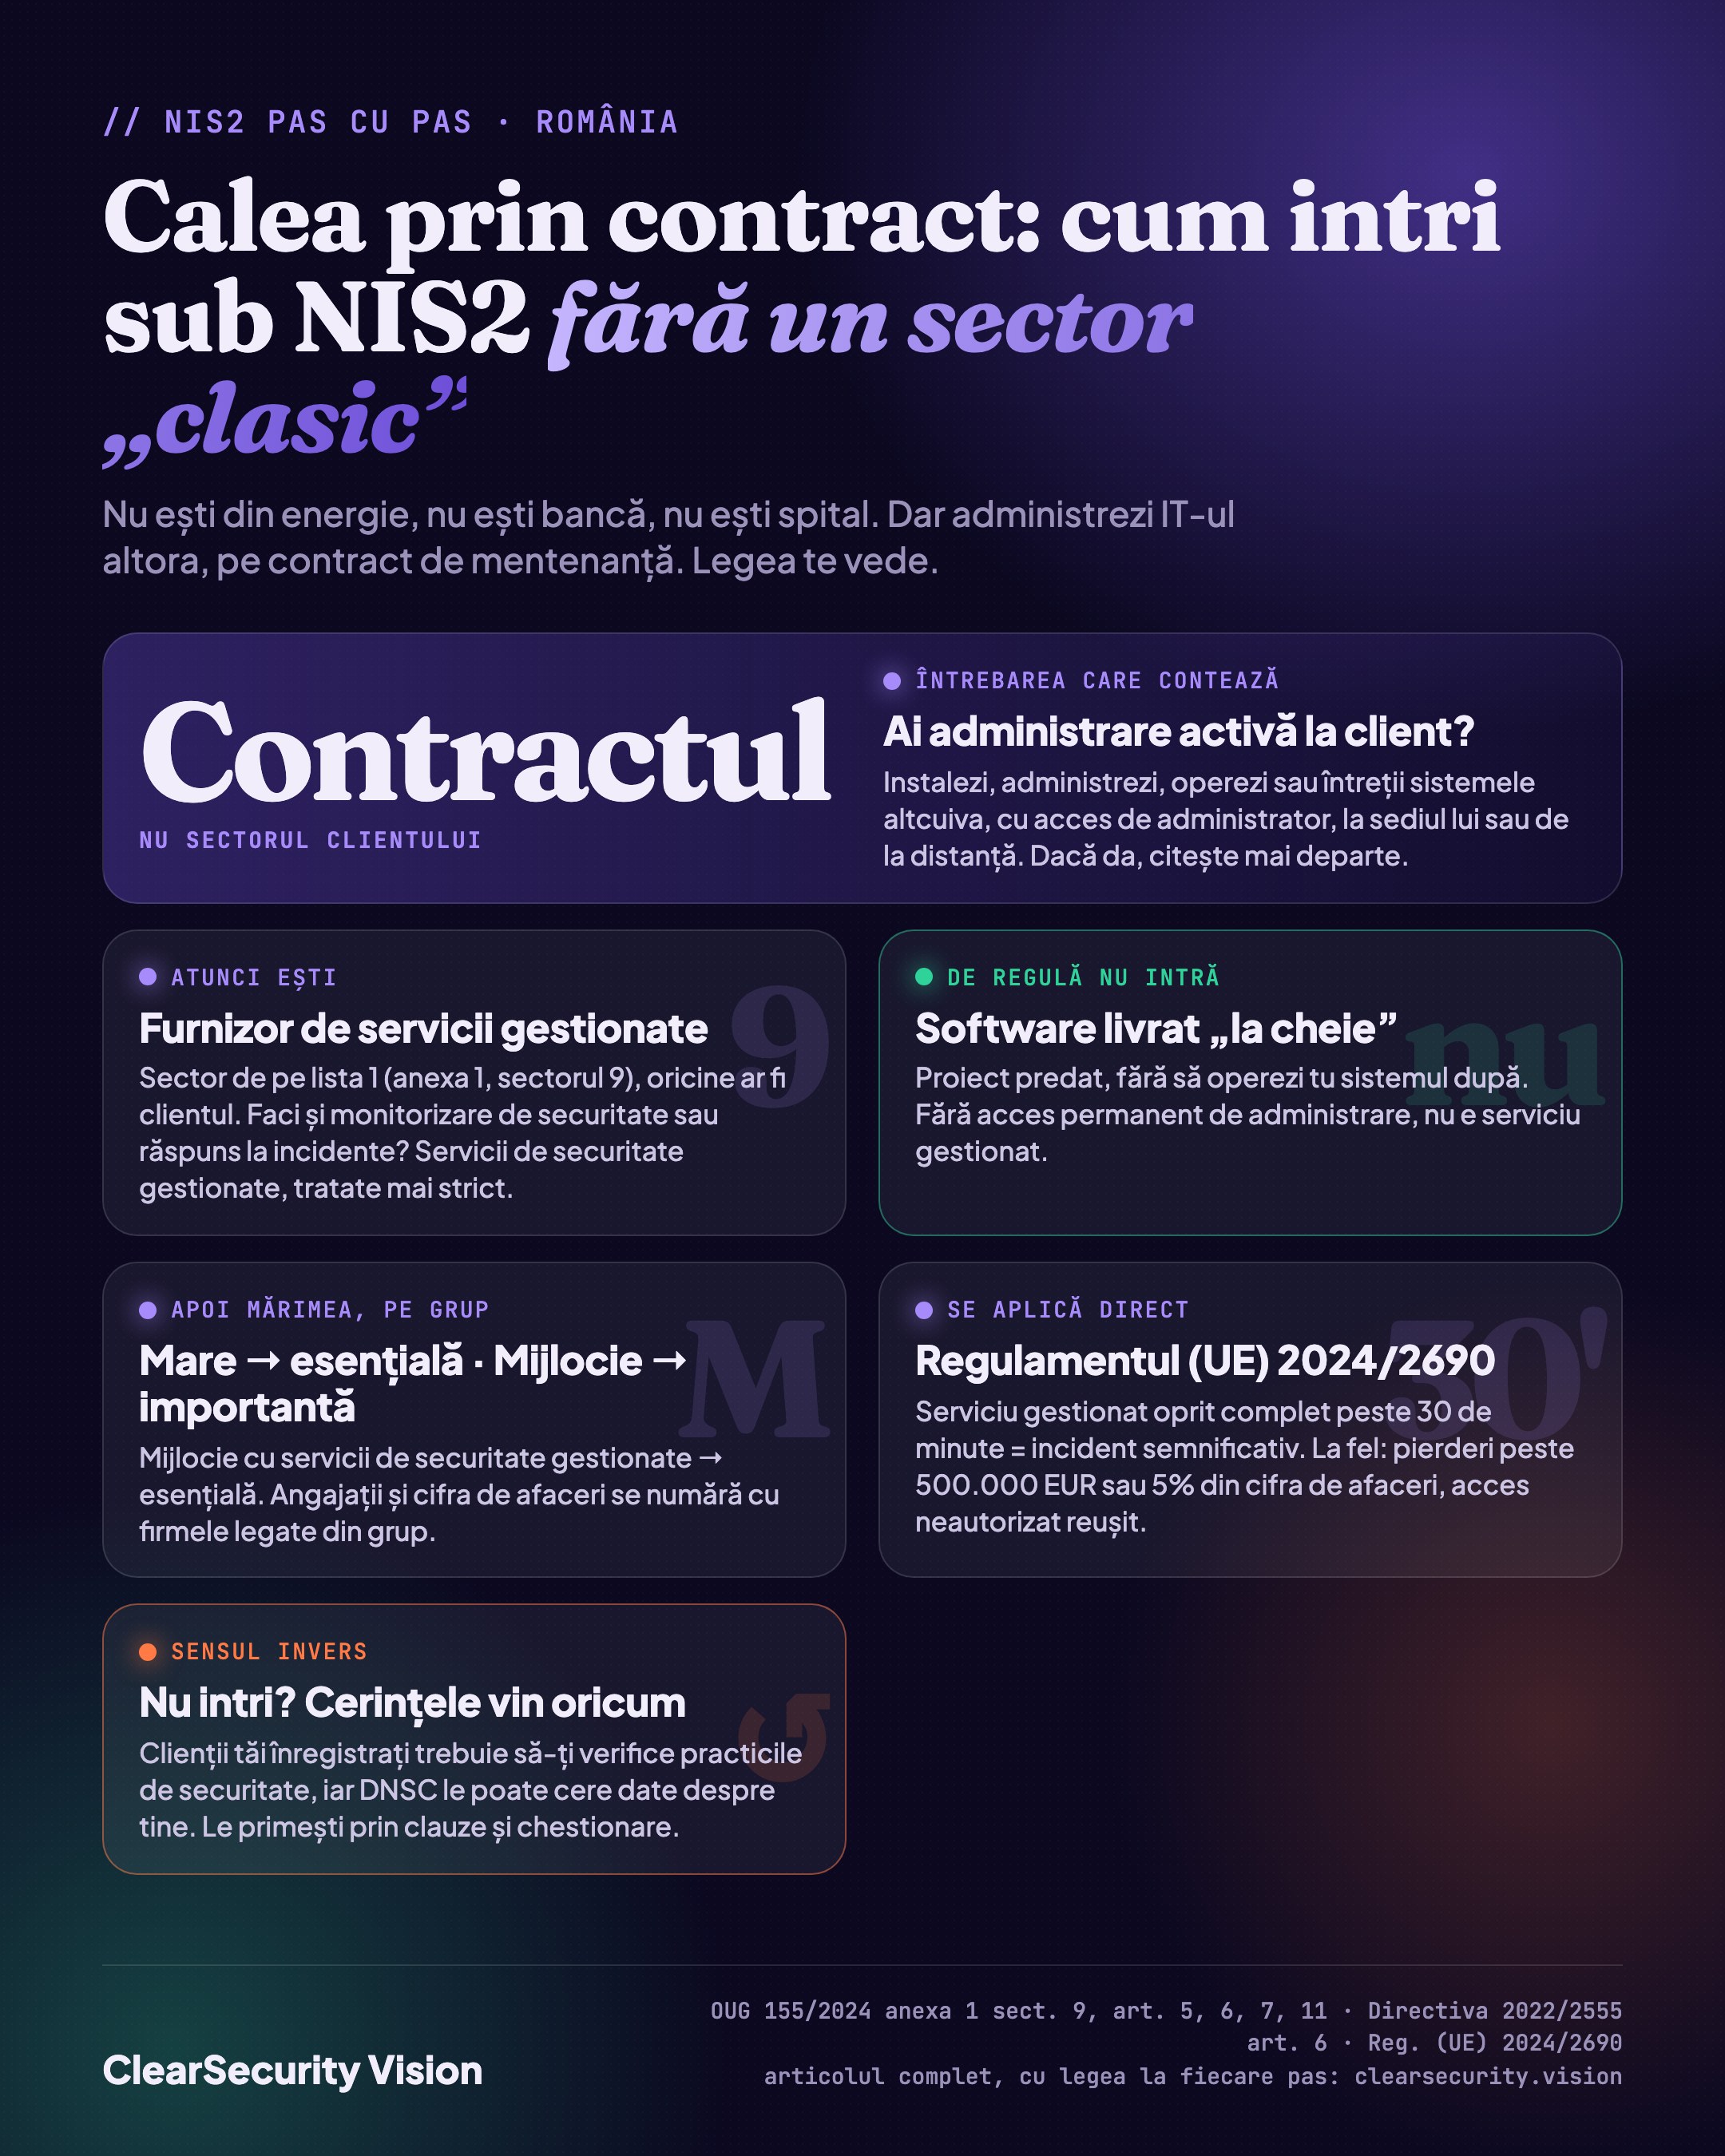
Există și sensul invers al „transferului prin contract”: chiar dacă tu nu intri sub lege, clienții tăi care intră sunt obligați să țină cont de practicile de securitate ale fiecărui furnizor și pot fi puși de DNSC să dea date despre firmele care le administrează IT-ul. Așa ajung cerințele NIS2 la tine prin chestionare și clauze, chiar fără să fii înregistrat. Firma care le are deja făcute răspunde în două zile; cealaltă pierde clientul la următoarea reînnoire.
Unde scrie în lege: OUG 155/2024, anexa 1 sectorul 9 „Gestionarea serviciilor TIC (business-to-business)”, art. 5 alin. (2) și (4), art. 6 alin. (1), art. 7 alin. (3), art. 11 alin. (8) și (9); Directiva (UE) 2022/2555, art. 6 pct. 39 și 40 (definițiile furnizorului de servicii gestionate și de securitate gestionate, transpuse prin OUG 155/2024); Regulamentul (UE) 2024/2690, art. 1.
Pasul 1. Ce pregătești înainte de a anunța DNSC
Formularul cere lucruri pe care nu le inventezi pe loc. Legea le enumeră:
- numele firmei, adresa sediului și date de contact la zi (e-mail, telefon);
- celelalte sedii din Uniunea Europeană, dacă ai;
- un canal de contact permanent și omul care îl urmărește (legea îți cere să poți fi contactat oricând pe datele declarate);
- un reprezentant în Uniune, dacă firma nu e stabilită în Uniune;
- sectorul, subsectorul și tipul de firmă, după listele legii;
- țările din Uniune în care ai clienți;
- intervalele de adrese IP publice (obligatoriu pentru firmele de servicii digitale, „dacă e cazul” pentru restul);
- dovada că îndeplinești condițiile de esențială sau importantă (practic: mărimea și sectorul, cu documente).
Trei hotărâri merită luate înainte să deschizi formularul, pentru că apar în el sau imediat după: cine e omul de contact permanent și cum acoperiți weekendul; cine va fi responsabilul cu securitatea (legea are condiții pentru el, le vezi la pasul 7); și cine semnează. Formularul se semnează de reprezentantul legal al firmei, iar dacă îl trimiți pe e-mail semnătura trebuie să fie electronică calificată (cea cu certificat, nu o poză a semnăturii). Dacă administratorul nu are un asemenea certificat, ori îl obține, ori depuneți formularul pe hârtie, semnat de mână, la sediul DNSC.
Unde scrie în lege: OUG 155/2024, art. 18 alin. (3) și (11); pagina dnsc.ro „Înregistrare entități”.
Pasul 2. Anunțul la DNSC (notificarea)
Regulile de depunere sunt scrise pe pagina DNSC și nu prea au loc de interpretare:
- Formularul se face numai din Platforma NIS2@RO sau, dacă platforma nu merge, din Instrumentul NIS2@RO (fișierul Excel, versiunea 2.3), pe calculatorul tău. Există și o variantă în engleză a instrumentului, doar ca să înțelegi ce se cere; la DNSC se trimite în română.
- Formularul completat se salvează ca PDF și se semnează de reprezentantul legal: electronic calificat pentru e-mail, de mână pentru hârtie.
- Se trimite la [email protected] sau se depune fizic la sediul DNSC, cu documentele justificative, dacă e cazul.
- Dacă nu ți-ai putut face cont pe platformă pentru că nu era disponibilă, trebuie să-l faci când devine.
- Pentru întrebări despre încadrare, modificări sau scoaterea din registru există [email protected], iar legea spune expres că poți cere ajutorul DNSC.
Despre termen, fără ocolișuri: legea a dat 30 de zile de la intrarea ei în vigoare (a apărut în Monitorul Oficial nr. 1332 din 31 decembrie 2024) sau de la data la care ai început să îndeplinești condițiile. Pentru aproape toate firmele, termenul a trecut de mult. Neînregistrarea e amendă separată, iar DNSC poate porni singur procedura, fără să-l cheme nimeni, sau la sesizarea oricui.
Ai constatat că firma intră sub lege și că termenul de 30 de zile a expirat de peste un an. Ce faci?
A. Nu depun nimic. Dacă nu m-a căutat nimeni până acum, e semn că nu ne privește.
Legea spune altceva: după ce a trecut termenul, DNSC poate să te caute singur sau după o sesizare făcută de „orice persoană interesată”. Un client, un concurent sau un fost angajat pot face sesizarea. Amenda pentru neînregistrare e separată de toate celelalte, iar când o stabilește, DNSC se uită și la „durata faptei”. Fiecare lună în plus lucrează împotriva ta.
B. Depun cât mai repede, din proprie inițiativă, cu documentele pregătite corect.
Da. Când stabilește cât de mare e amenda, DNSC ține cont de „măsurile luate de firmă pentru a preveni sau a repara” și de „conduita față de autorități”. Un anunț depus din proprie inițiativă, înainte de orice control, e cel mai bun argument pe care îl poți avea. Și pornește ceasul pentru pașii următori, care contează cu adevărat la un incident.
C. Aștept să terminăm întâi măsurile de securitate, ca să depunem „cu totul făcut”.
Pare logic, dar legea are altă ordine: întâi anunți, apoi DNSC îți confirmă încadrarea, apoi îți calculezi nivelul de risc și abia atunci știi ce măsuri ți se cer. Dacă implementezi „înainte”, riști să o faci pe nivelul greșit, iar întârzierea anunțului rămâne amendabilă.
Unde scrie în lege: OUG 155/2024, art. 18 alin. (2), (12), (15) și (17); art. 50 alin. (1); art. 60 alin. (1) lit. o) în forma Legii 124/2025; pagina dnsc.ro „Înregistrare entități”.
Pasul 3. Confirmarea de la DNSC și ceasul care pornește
După ce primește anunțul, DNSC emite o decizie prin care te trece în registru: în cel mult 60 de zile pentru firmele esențiale și 150 de zile pentru cele importante. Din ziua în care primești decizia pornesc toate termenele de mai jos. Gândește-te la ea ca la Ziua 0.
Tot din registru vine o obligație permanentă: orice schimbare a datelor declarate se anunță la DNSC în 2 săptămâni (nume, sediu, contact, sector, dovada încadrării) sau în 3 luni (reprezentant, țările în care lucrezi, adresele IP). Iar dacă nu mai îndeplinești condițiile, ceri scoaterea din registru în 30 de zile, cu acte.
Unde scrie în lege: OUG 155/2024, art. 18 alin. (4), (5), (8), (13) și (14).
Pasul 4. Nivelul de risc (60 de zile de la Ziua 0)
Aici se hotărăște cât de mult ai de făcut. În 60 de zile de la decizie trimiți la DNSC evaluarea nivelului de risc al firmei, făcută cu Instrumentul ENIRE@RO (tot un fișier de pe dnsc.ro) sau direct în platformă. Nu e o evaluare de risc ca la ISO; e un calcul standard, cu întrebări fixe: mărimea firmei, ce fel de atacatori te-ar putea viza, ce fel de atacuri, ce impact ar avea o oprire a serviciului tău și cât de probabilă e. Iese un scor, iar scorul îți dă nivelul:
- 0 – 99 de puncte → nivelul de bază
- 100 – 199 → nivelul important
- 200 – 1.500 → nivelul esențial
Nivelul spune câte măsuri de securitate ai de îndeplinit din Ordinul DNSC 1/2026 (cele 218 cerințe despre care am scris în „Măsurile NIS2 au devenit lege”). Scorul se recalculează o dată la 3 ani sau când crește impactul serviciului tău. Două excepții scrise expres: băncile și infrastructurile pieței financiare nu fac acest calcul (au regulamentul lor european, DORA), la fel și firmele de infrastructură digitală sau de administrare IT care sunt desemnate „furnizori terți critici” sub DORA.
Un lucru pe care mulți îl află târziu: nivelul nu e ceea ce ai bifat tu într-o platformă de autoevaluare, e ceea ce iese din ENIRE@RO. Până nu ai scorul, nu știi câte măsuri ai de îndeplinit și nu are rost să promiți nimănui „doar 34”.
Unde scrie în lege: OUG 155/2024, art. 11 alin. (3), art. 18 alin. (6); Ordinul DNSC 2/2025, anexa 2, art. 1, art. 3 alin. (6), art. 5 alin. (5); Ordinul DNSC 1/2026, art. IV și art. V.
Pasul 5. Îți dai singur notele (încă 60 de zile) și declarația de aplicabilitate
În 60 de zile de la trimiterea nivelului de risc faci autoevaluarea: pentru fiecare măsură de pe nivelul tău spui, cu dovezi, cât de bine stai. Legea cere ca ea să fie asumată de conducere, adică semnată de șefi, nu de IT. Din al doilea an încolo, autoevaluarea e anuală și se trimite la DNSC.
Metoda din Ordinul 1/2026 seamănă cu școala: fiecare măsură primește două note de la 1 la 5, una pentru cât de bine e scrisă (ai procedura, e aprobată, e la zi?) și una pentru cât de bine e aplicată în realitate. Sunt praguri de trecere pe fiecare nivel și 29 de măsuri-cheie la care nu ai voie să stai sub prag. Rezultatul concret al acestui pas e un dosar de dovezi: pentru fiecare măsură, ce ai (politica, procedura, setarea, înregistrarea) și de ce ai dat nota aceea.
Odată cu autoevaluarea vine și declarația de aplicabilitate. Sună complicat, dar e o listă: ce alte reguli speciale i se mai aplică firmei tale (de exemplu Regulamentul 2024/2690 pentru firmele de servicii digitale, sau GDPR) și ce ai făcut pentru ele.
Unde scrie în lege: OUG 155/2024, art. 12 alin. (4), art. 18 alin. (7); Ordinul DNSC 1/2026, art. III alin. (2) și anexa 2 (metodologia de evaluare).
Pasul 6. Planul pentru ce lipsește (30 de zile de la autoevaluare)
Dacă la autoevaluare ești sub prag, planul de măsuri nu e la alegere: ordinul spune că firma „are obligația de a întocmi un plan de măsuri pentru remedierea tuturor deficiențelor”, cu acțiuni și termene asumate. Pentru firmele esențiale, legea pune și un termen pentru plan: 30 de zile de la autoevaluare, trimis la DNSC și semnat de conducere.
Termenul până la care repari lucrurile nu e scris în lege. Îl pui tu, în plan, și din clipa aceea devine promisiunea ta față de DNSC. E singurul loc din întreg procesul în care tu alegi calendarul, deci alege-l realist.
Autoevaluarea a ieșit sub prag la 20 de măsuri. Cum scrii planul?
A. Pun termene scurte la toate, ca să arate bine la DNSC.
Termenele din plan devin obligații. Legea cere să faci ce ai promis „în termenul asumat” și să anunți DNSC, cu dovezi, când ai terminat. Un plan optimist pe care nu-l ții te lasă cu o neconformitate scrisă chiar de tine. Mai bine termene realiste, pe care le respecți.
B. Ordonez după risc și după măsurile-cheie, pun termene pe care echipa le poate ține, iar conducerea semnează planul.
Asta cere legea, aproape cuvânt cu cuvânt: plan asumat de conducere, cu acțiuni și termene asumate. Măsurile-cheie primele, pentru că la ele pragul e pe fiecare în parte, nu pe medie. Planul semnat de șefi e și dovada că ei și-au făcut partea: să aprobe și să supravegheze măsurile.
C. Nu scriu niciun plan. Corectez notele din autoevaluare ca să ies peste prag.
„Informații false sau vădit denaturate” despre măsurile de securitate e pe lista încălcărilor grave, la care amenda poate fi stabilită până la dublul limitelor obișnuite. Iar la audit sau la un incident, dovezile lipsă ies la iveală oricum.
Unde scrie în lege: OUG 155/2024, art. 12 alin. (3) și (5), art. 14 alin. (1), art. 50 alin. (2) lit. c) în forma Legii 124/2025, art. 60 alin. (4); Ordinul DNSC 1/2026, anexa 2, art. 3.
Ce trebuie să meargă din prima zi: raportarea incidentelor
Obligația de a raporta incidentele nu așteaptă decizia DNSC și nici nivelul de risc. Din momentul în care ești firmă esențială sau importantă, un incident semnificativ se raportează echipei naționale de răspuns, prin platforma PNRISC, pe un calendar fix:
- 24 de ore de când ai aflat: prima alertă (spui și dacă bănuiești un atac intenționat sau efecte în alte țări);
- 72 de ore: raportul propriu-zis, cu o primă evaluare a gravității și a impactului;
- o lună de la acel raport: raportul final (ce s-a întâmplat, cauza probabilă, ce ai făcut, efecte în alte țări);
- 6 ore de când ai orice informație care arată efecte în alte țări: o raportare separată, doar pentru informația aceea.
Echipa națională îți poate cere și rapoarte intermediare. Dacă incidentul îi poate afecta pe clienții tăi, îi anunți și pe ei, fără întârziere.
„Semnificativ” înseamnă, pe scurt, un incident care a provocat sau poate provoca o perturbare gravă a serviciului, pierderi financiare, ori pagube serioase altcuiva. Pentru firmele de servicii digitale (cloud, centre de date, administrare IT, servicii de securitate administrate, piețe online și celelalte din listă), Regulamentul (UE) 2024/2690 dă cifre concrete: pierderi peste 500.000 EUR sau 5% din cifra de afaceri, un acces neautorizat reușit care poate perturba grav serviciul, incidente repetate cu aceeași cauză (cel puțin două în șase luni), iar pentru firmele care administrează IT-ul altora, un serviciu oprit complet peste 30 de minute.
Luni la 9:00 descoperi că cineva a avut acces în sistemele voastre peste weekend. Nu știi încă ce a luat. Când raportezi?
A. După ce terminăm investigația, ca să raportăm date complete. Poate durează două săptămâni.
Prima raportare se numește „avertizare timpurie” tocmai pentru că nu ai date complete: ai 24 de ore de când ai aflat. Evaluarea vine la 72 de ore, raportul complet la o lună. Neraportarea e amendă separată, iar informațiile false despre incidente sunt încălcare gravă, cu amenda până la dublu.
B. Alertă pe PNRISC până marți la 9:00, evaluare inițială până joi la 9:00, raport final într-o lună. Dacă apar indicii că sunt afectați clienți din alte țări, raportez acea informație în 6 ore.
Exact calendarul din lege. Ca să-l poți ține, îți trebuie dinainte cont pe PNRISC, un om care decide „e semnificativ sau nu” și trei șabloane deja scrise. Un plan de răspuns pe o pagină e suficient ca început.
C. Raportez doar dacă se dovedește că s-au pierdut date personale. Altfel e treabă internă.
Confuzie frecventă cu GDPR. NIS2 nu se uită la datele personale, ci la perturbarea serviciului și la pierderi. Pentru firmele de servicii digitale, un acces neautorizat reușit care poate perturba grav serviciul e, prin el însuși, incident semnificativ, indiferent ce date s-au pierdut.
Unde scrie în lege: OUG 155/2024, art. 15 alin. (1), (2), (3), (5), (6) și (7); art. 50 alin. (2) lit. c) și art. 60 alin. (1) lit. n), ambele în forma Legii 124/2025; Regulamentul (UE) 2024/2690, art. 1, art. 3, art. 4 și art. 10.
Pasul 7. Șefii și responsabilul: termene proprii
Legea pune obligații personale pe conducerea firmei (administratorii și directorii executivi):
- aprobă măsurile de securitate, urmăresc aplicarea lor și răspund dacă nu se respectă;
- fac cursuri acreditate de securitate cibernetică și se asigură că tot personalul e instruit;
- stabilesc canalul de contact permanent, dau banii și oamenii necesari și numesc responsabilul cu securitatea în 30 de zile de la primirea deciziei DNSC.
Pentru firmele esențiale (mai puțin administrația publică, microîntreprinderile și firmele mici), responsabilul trebuie să îndeplinească toate condițiile astea deodată: să aibă autoritate de manager, să raporteze direct conducerii, să fie independent de IT, să aibă resurse și să obțină un curs acreditat, recunoscut de DNSC, în 12 luni de la numire. Cu alte cuvinte, nu poate fi „administratorul de rețea, în timpul liber”. Cum arată începutul acestui rol am scris în primele 30 de zile ca responsabil NIS2.
O obligație mai puțin știută, pentru firmele care fac sau furnizează produse ori servicii IT: vulnerabilitățile pe care le descoperă în propriile produse, sau pe care le semnalează altcineva, se transmit la DNSC și se repară într-un termen stabilit împreună cu DNSC.
Unde scrie în lege: OUG 155/2024, art. 14 alin. (1) – (4), art. 36 alin. (4) și art. 50 alin. (4), toate în forma Legii 124/2025.
Pasul 8. Auditul din afară și rutina care nu se mai oprește
Firmele esențiale și importante trebuie să accepte un audit de securitate cibernetică, la intervalele pe care DNSC le stabilește prin ordin, în funcție de nivelul de risc. Auditul îl fac doar auditori cu atestat valabil de la DNSC; auditul ISO 27001 nu ține loc. DNSC poate cere și un audit neplanificat, de exemplu după un incident semnificativ sau când are indicii serioase că ceva nu e în regulă. După raport, ai 15 zile lucrătoare să trimiți planul pentru toate problemele găsite, cu termene, apoi 5 zile de la fiecare termen ca să anunți DNSC, cu dovezi, că ai rezolvat.
Restul e rutină: autoevaluare în fiecare an cu plan de măsuri, recalcularea nivelului de risc la 3 ani, registrul ținut la zi, instruire regulată a oamenilor și, la cerere, lista sistemelor și lista riscurilor puse la dispoziția DNSC.
Unde scrie în lege: OUG 155/2024, art. 11 alin. (5) și (7), art. 12 alin. (4), art. 57 alin. (2), (8), (9) și (10), art. 58 alin. (1); Ordinul DNSC 2/2025, anexa 2, art. 5 alin. (5).
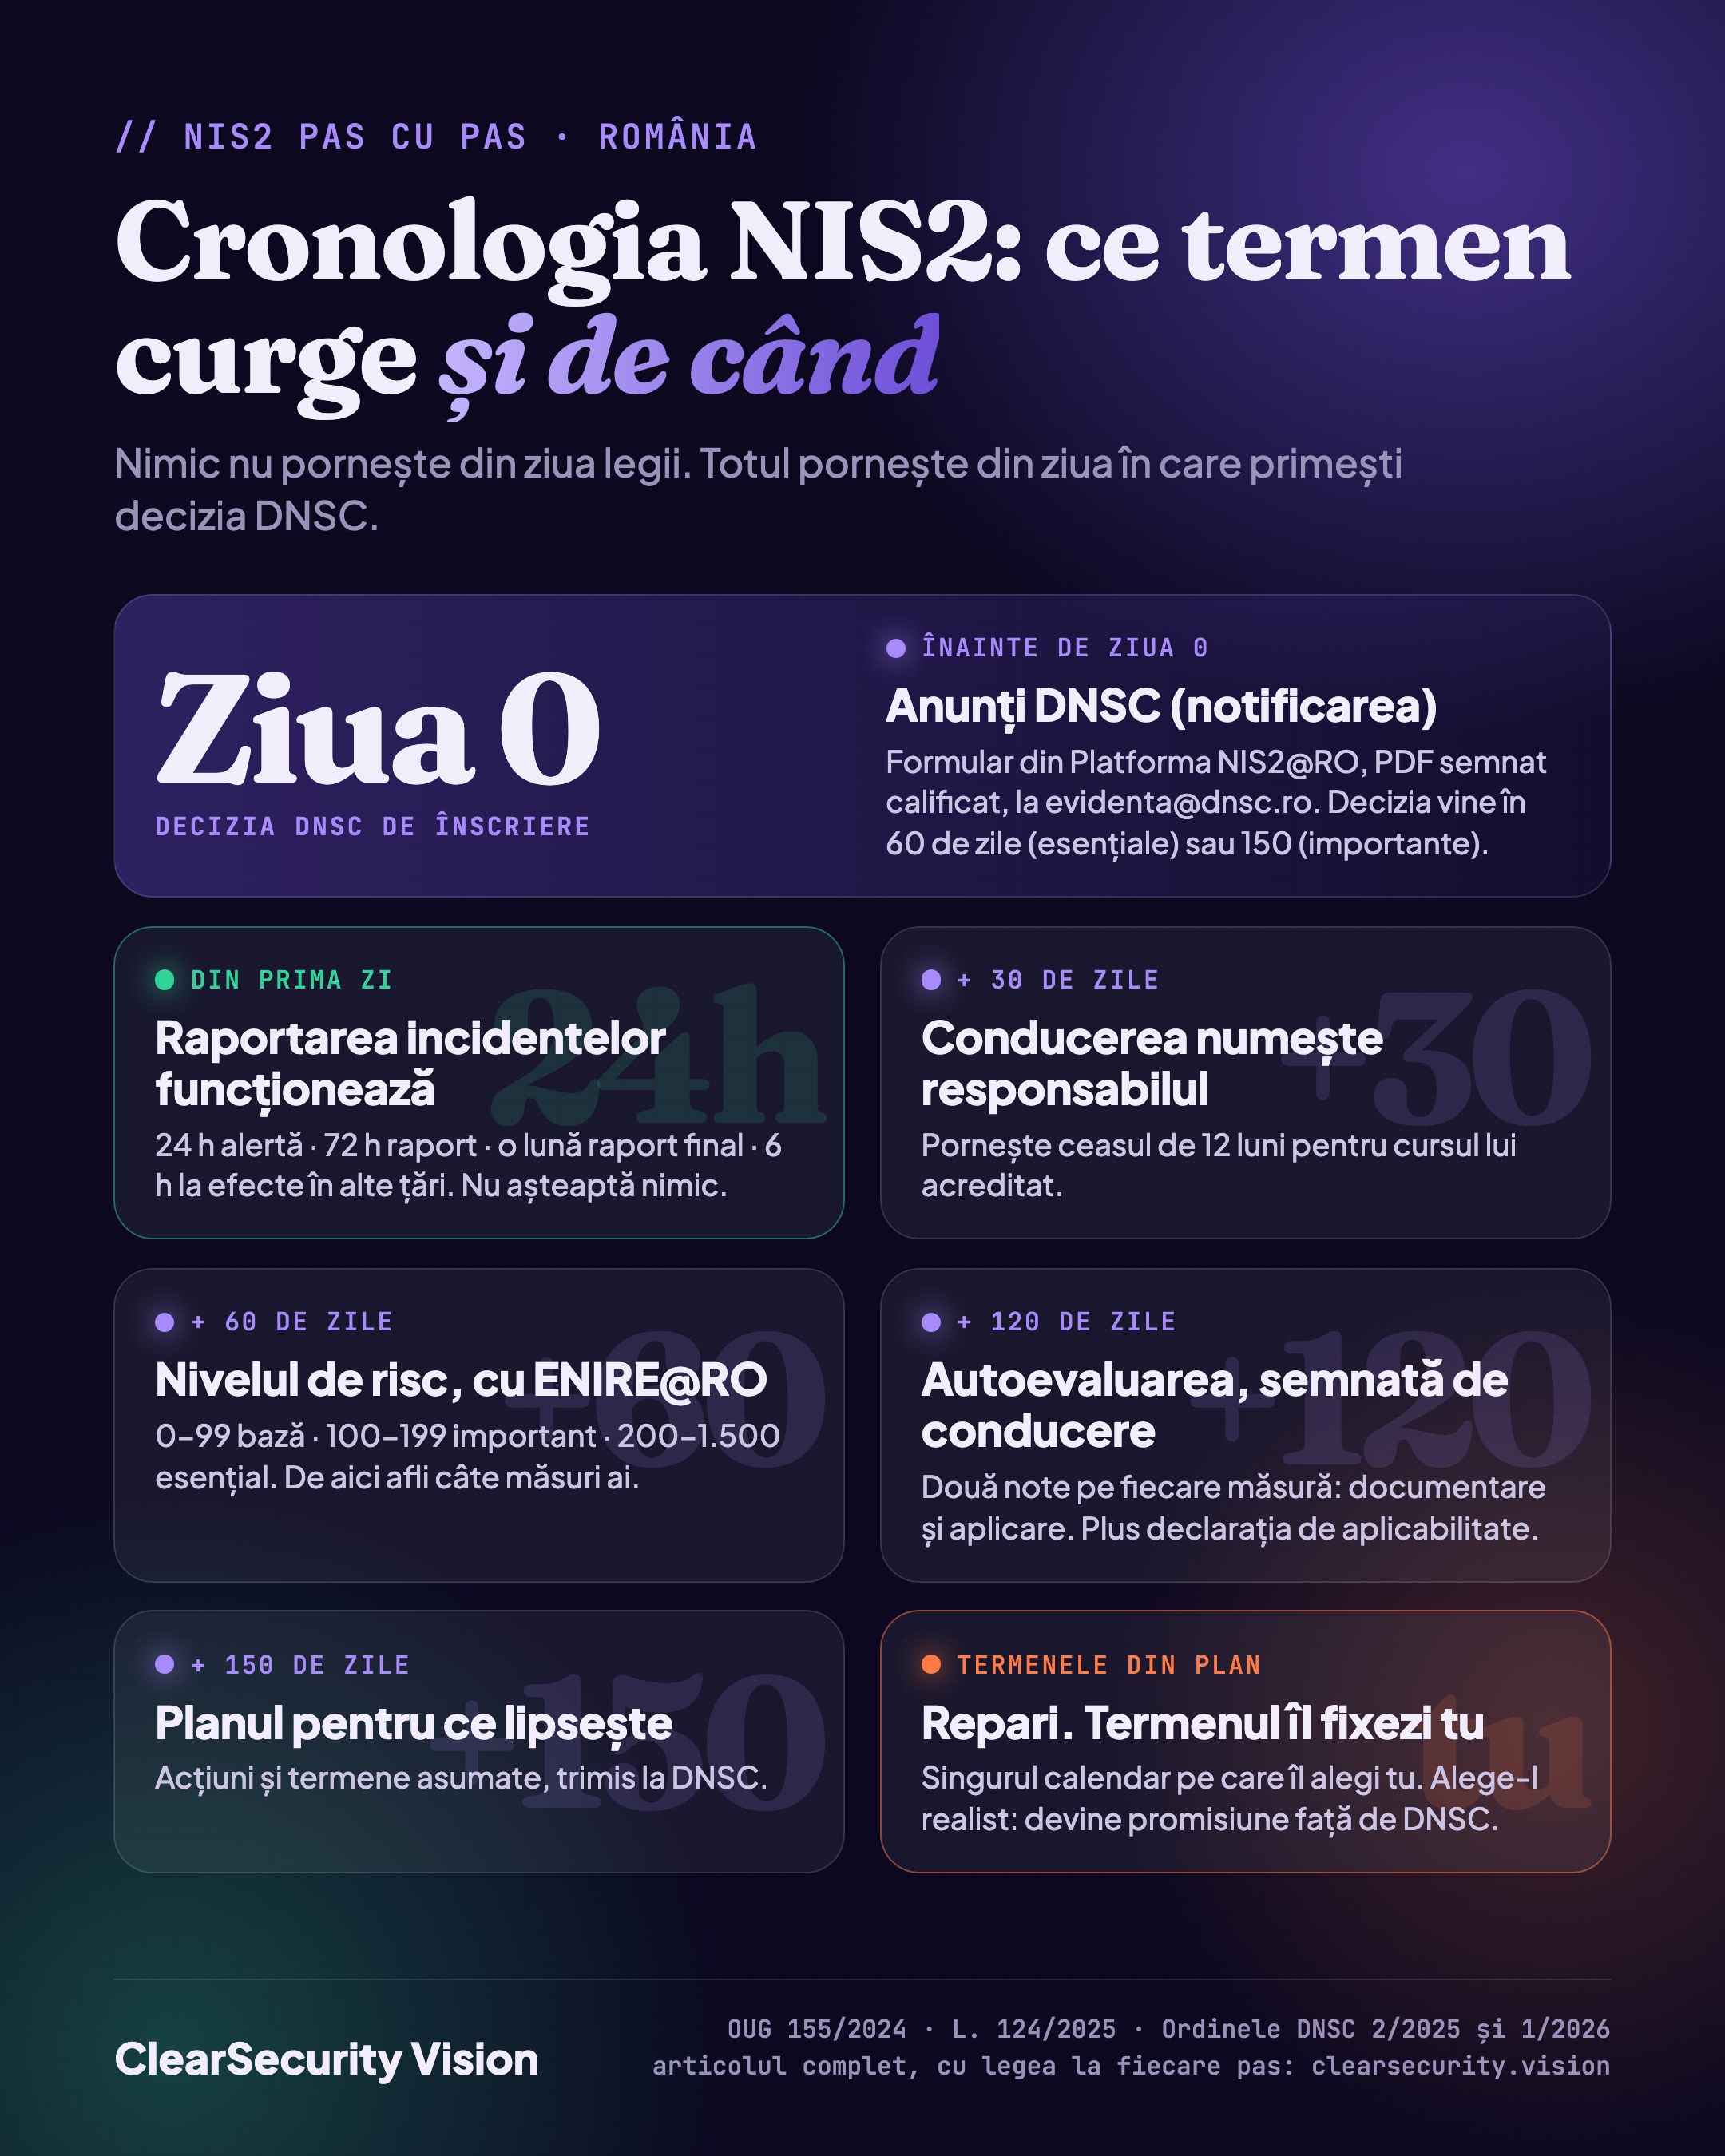
Cronologia pe o pagină
Termenele curg de la Ziua 0 = ziua în care primești decizia DNSC de înscriere în registru. Rândurile marcate „tu” nu au termen în lege.
| Când | Ce se întâmplă | Unde scrie |
|---|---|---|
| Înainte de Ziua 0 | Testul de încadrare; hotărârile interne (contact permanent, responsabil, cine semnează); formularul din Platforma / Instrumentul NIS2@RO, PDF semnat calificat, la [email protected]; raportarea incidentelor funcțională | art. 5 – 9, art. 18 alin. (2) – (3), art. 15 |
| Ziua 0 | Decizia DNSC, în cel mult 60 de zile de la anunț (esențiale) sau 150 (importante) | art. 18 alin. (4) – (5) |
| + 30 de zile | Conducerea numește responsabilul cu securitatea; pornește ceasul de 12 luni pentru cursul lui | art. 14 alin. (3) – (4) |
| + 60 de zile | Nivelul de risc (ENIRE@RO / platformă) trimis la DNSC; iese nivelul de bază / important / esențial | art. 18 alin. (6); Ordinul 2/2025 |
| + 120 de zile | Autoevaluarea pe măsurile nivelului tău, semnată de conducere; declarația de aplicabilitate | art. 18 alin. (7), art. 12 alin. (4); Ordinul 1/2026 |
| + 150 de zile | Planul de măsuri pentru tot ce e sub prag (termen în lege la esențiale; obligatoriu ca document pentru toți) | art. 12 alin. (5); Ordinul 1/2026 anexa 2 art. 3 |
| Termenele din plan (tu) | Repararea lipsurilor; anunț la DNSC cu dovezi la fiecare termen | Ordinul 1/2026 anexa 2 art. 3 |
| + 12 luni de la numire | Curs acreditat recunoscut de DNSC pentru responsabil; cursuri acreditate pentru conducere | art. 14 alin. (2), (4) lit. e) |
| Periodic (ordin DNSC) | Audit cu auditor atestat; plan în 15 zile lucrătoare; dovezi în 5 zile de la termen | art. 11 alin. (5), art. 57, art. 58 |
| Mereu | Registru la zi (2 săpt. / 3 luni); autoevaluare anuală + plan; nivel de risc la 3 ani; instruire; incidente 24h / 72h / 1 lună / 6h | art. 18 alin. (8), art. 12 alin. (4), art. 15 |
Lista de documente
La capătul primului ciclu, dosarul NIS2 al firmei ar trebui să aibă cel puțin:
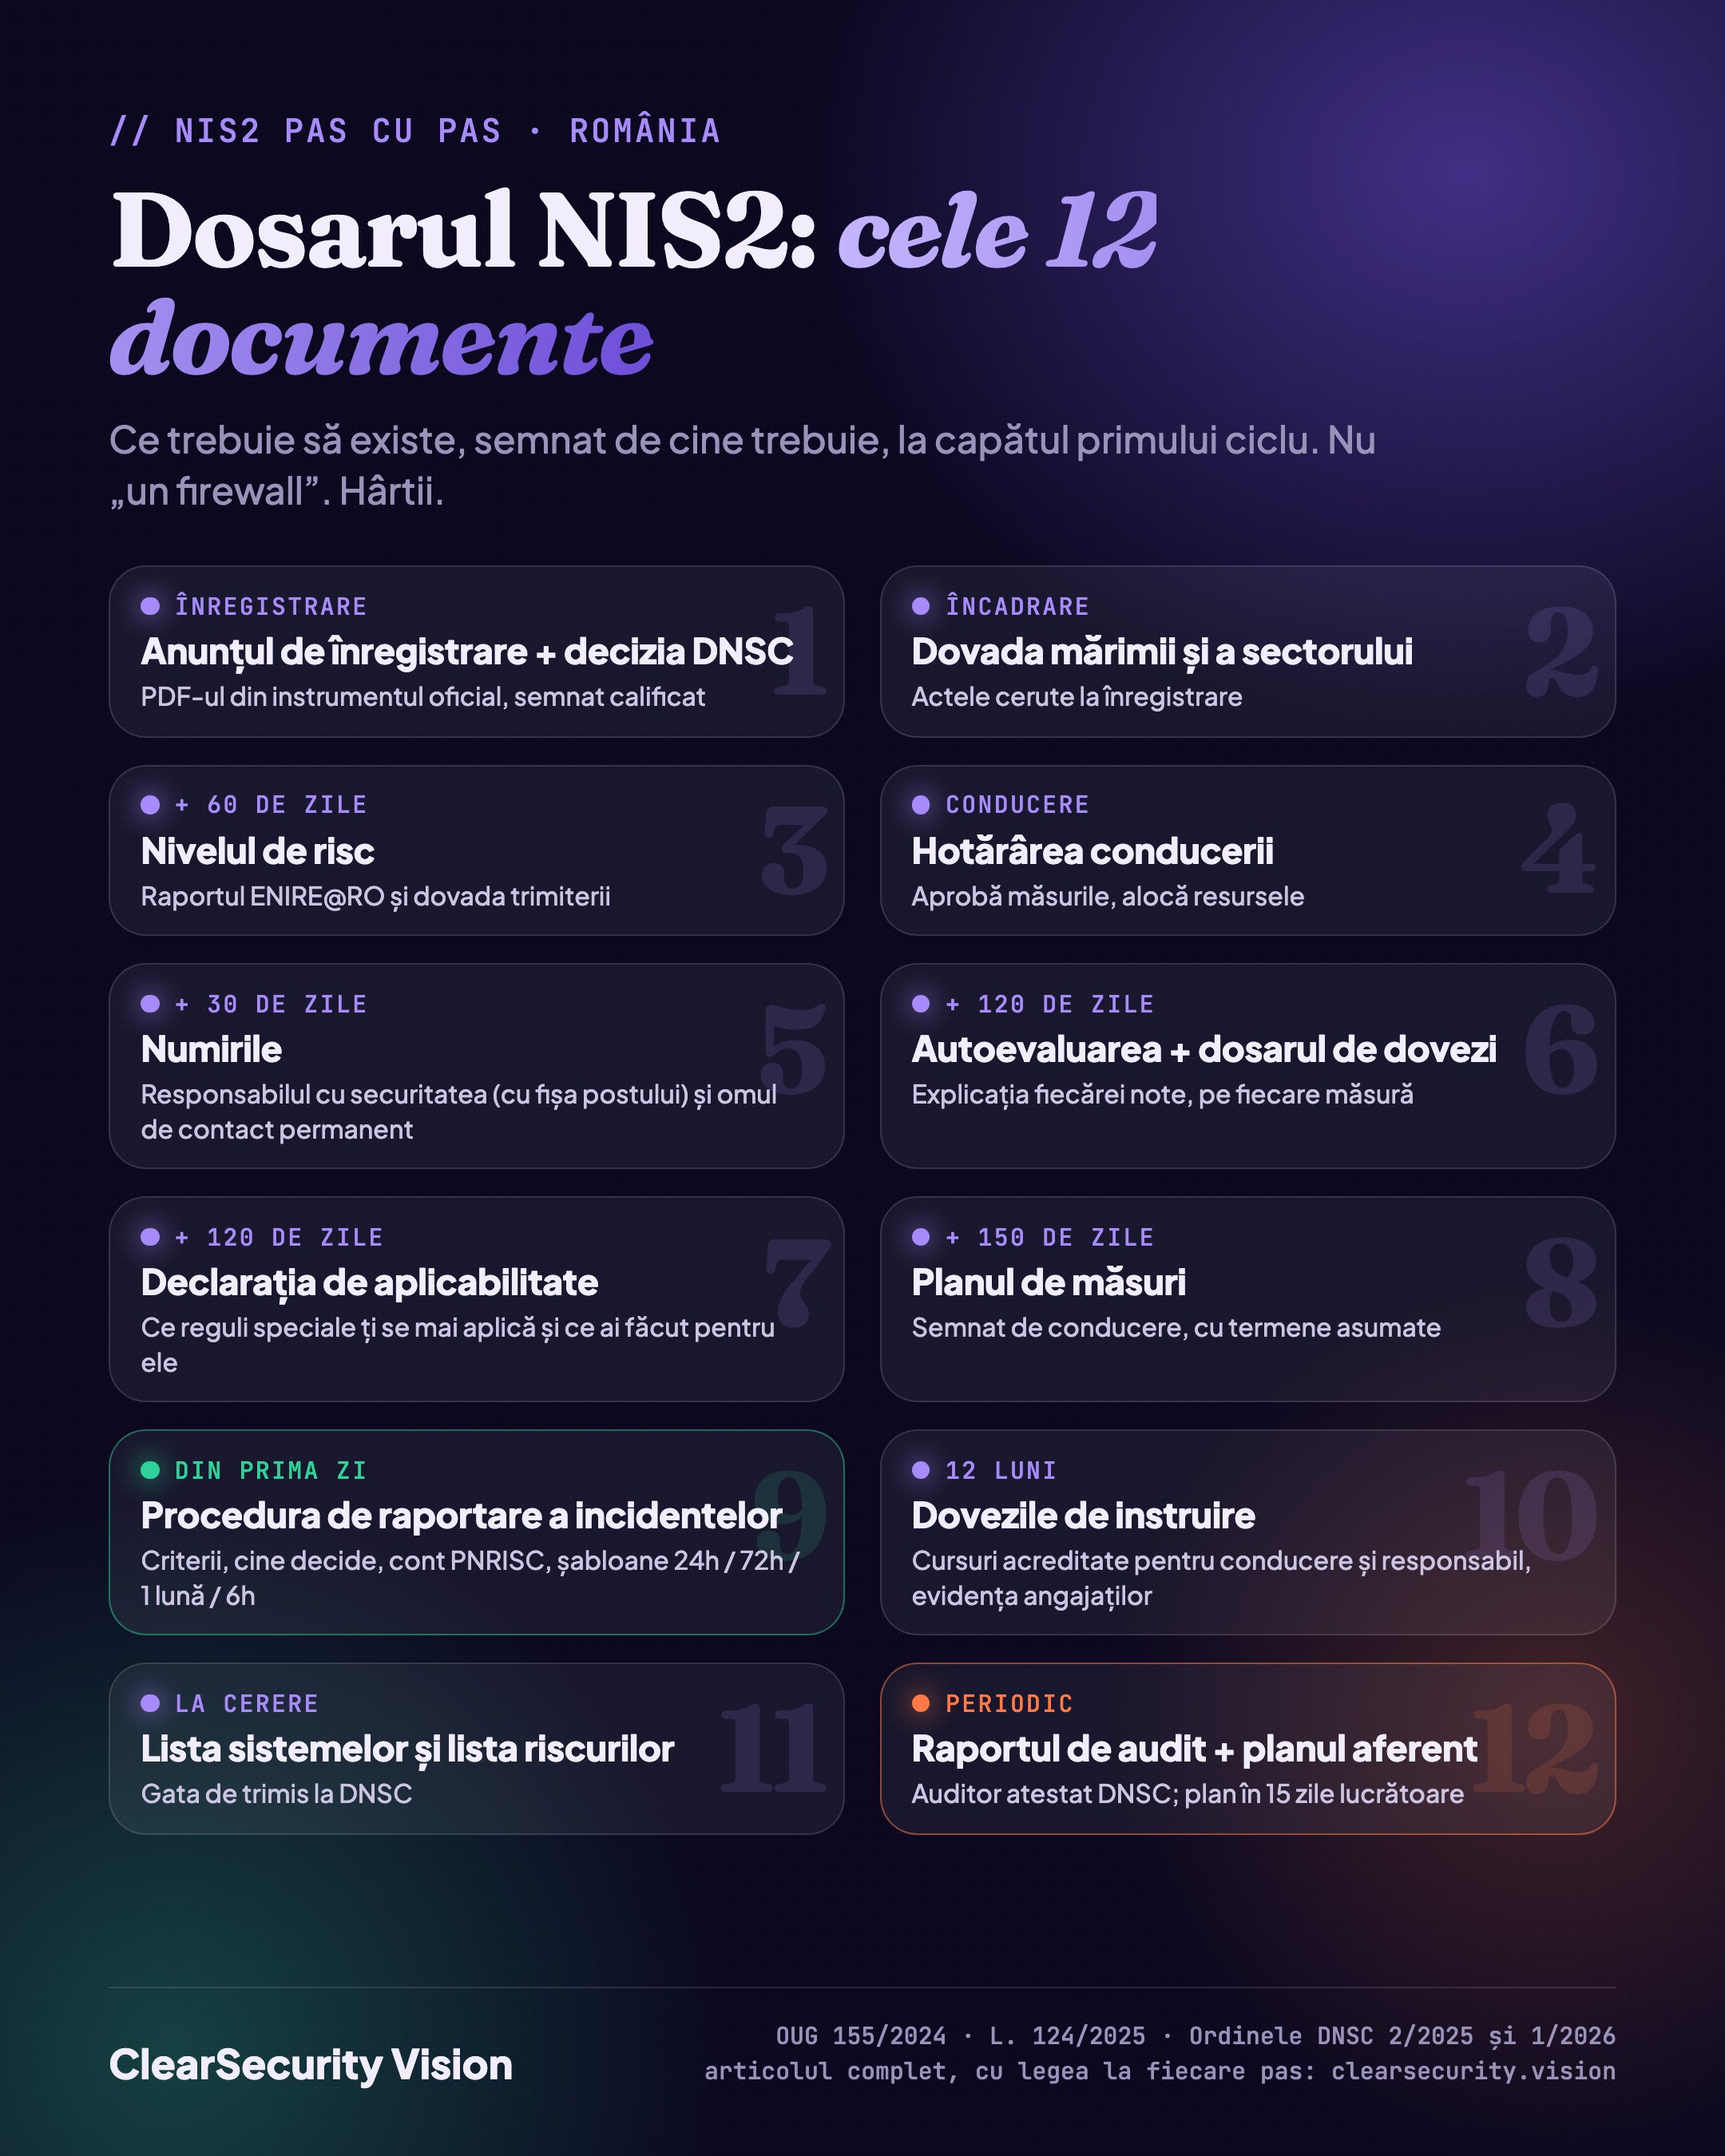
- Anunțul de înregistrare (PDF-ul din instrumentul oficial, semnat) și decizia DNSC.
- Dovada mărimii și a sectorului (actele cerute la înregistrare).
- Nivelul de risc (raportul ENIRE@RO / platformă) și dovada că l-ai trimis.
- Hotărârea conducerii prin care aprobă măsurile și alocă resursele.
- Numirile: responsabilul cu securitatea (cu fișa postului din care reies condițiile din lege) și omul de contact permanent.
- Autoevaluarea cu explicația fiecărei note și dosarul de dovezi pe fiecare măsură.
- Declarația de aplicabilitate pentru regulile speciale.
- Planul de măsuri, semnat de conducere, cu termene.
- Procedura de raportare a incidentelor: criterii, cine decide, cont PNRISC, șabloane 24h / 72h / 1 lună / 6h, cum anunți clienții.
- Dovezile de instruire: certificatele cursurilor acreditate pentru conducere și responsabil, evidența instruirii angajaților.
- Lista sistemelor și lista riscurilor, gata de trimis la DNSC la cerere.
- Raportul de audit și planul aferent, când ajungi acolo.
Ce te costă dacă sari peste pași
Cifrele, în forma dată de Legea 124/2025:
- Pentru obligațiile mari (măsuri, autoevaluare, plan, obligațiile conducerii): firme esențiale de la 10.000 lei până la 10 milioane EUR sau 2% din cifra de afaceri anuală la nivel mondial, oricare e mai mare; firme importante de la 5.000 lei până la 7 milioane EUR sau 1,4%.
- Neînregistrarea la termen: 1.500 – 500.000 lei la esențiale, 1.000 – 300.000 lei la importante.
- Neraportarea sau nerepararea incidentelor semnificative: aceeași bandă, 1.500 – 500.000 lei la esențiale, 1.000 – 300.000 lei la importante.
- La încălcări grave (repetate, informații false, obstrucționarea auditului sau a controlului, nerespectarea dispozițiilor DNSC) amenda poate fi până la dublul limitelor.
Când stabilește suma, DNSC se uită la cât a durat fapta, dacă ai mai avut abateri, ce pagube au ieșit, ce ai făcut ca să repari și cum te-ai purtat cu autoritățile. Detaliile, pe articole, sunt în ghidul despre amenzile NIS2.
Unde scrie în lege: OUG 155/2024, art. 50 alin. (1) și (2), art. 60 alin. (1) lit. n) și o), alin. (2) și (4), în forma Legii 124/2025.
De unde începi mâine
- Fă testul de încadrare pe Instrumentul NIS2@RO și scrie pe o pagină concluzia: sector, mărime, esențială sau importantă. Dacă ai contracte de mentenanță cu acces de administrator, treci și prin ele. Dacă iese „da”, pregătește anunțul săptămâna asta.
- Numește omul de contact permanent și viitorul responsabil, verificând condițiile din lege înainte, nu după.
- Pune pe picioare raportarea incidentelor: cont PNRISC, criterii scrise, trei șabloane. E singura obligație care nu așteaptă niciun termen.
- Dă-ți singur notele înainte de autoevaluarea oficială. Autoevaluarea gratuită îți arată în zece minute unde stai; pentru dosarul complet, cu toate măsurile, dovezile, planul și declarația de aplicabilitate, există CERTO.
Surse
- OUG 155/2024 privind un nivel comun ridicat de securitate cibernetică (Monitorul Oficial nr. 1332 din 31 decembrie 2024), aprobată cu modificări prin Legea 124/2025 (Monitorul Oficial nr. 638 din 2025).
- Ordinul DNSC nr. 2/2025 pentru aprobarea Criteriilor și pragurilor de determinare a gradului de perturbare a unui serviciu și a Metodologiei privind evaluarea nivelului de risc al entităților (Monitorul Oficial nr. 776 din 20 august 2025).
- Ordinul DNSC nr. 1/2026 privind măsurile de gestionare a riscurilor de securitate cibernetică (Monitorul Oficial nr. 712 și 712 bis din 27 august 2026).
- Directiva (UE) 2022/2555 (NIS2), art. 6, definițiile.
- Regulamentul de punere în aplicare (UE) 2024/2690 al Comisiei din 17 octombrie 2024.
- Pagina dnsc.ro „Înregistrare entități” (consultată în septembrie 2026).
Articolul e o explicație pe înțelesul tuturor, nu consultanță juridică. Pentru situația exactă a firmei tale, textul de referință rămâne legea, în forma la zi, iar pentru cazurile de încadrare la limită merită o opinie juridică scrisă.
newsletter
Primești articolele noi pe email.
Conformitate NIS2, raportare DNSC și securitate pe înțelesul conducerii — doar când publicăm ceva nou. Fără spam, te dezabonezi oricând.